部署在阿里云上的项目收到了阿里云发送的shiro漏洞
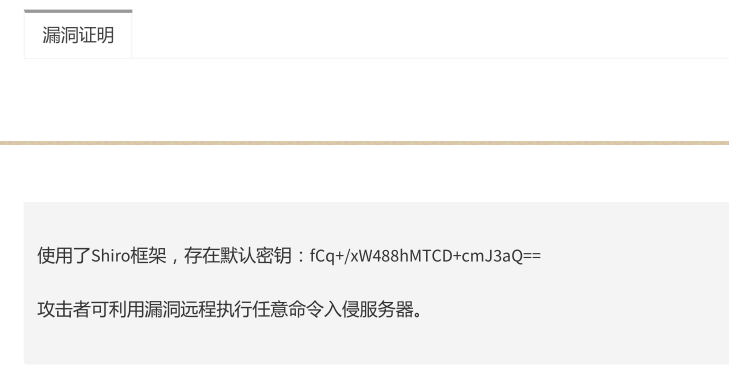
还记得在十月份凯哥发布过一篇修改若依系统编辑器的文章,然后为了方便大家浏览,凯哥就部署在服务器上可,结果,没想到最近收到了阿里云漏洞扫描通知:如果不修改的话:对于长期存在安全隐患但未整改的网络资源,监管部门可能会下达行政处罚把凯哥吓的不行不行根据扫描结果,搜索了下漏洞的证明(如下图):在项目中搜索,我去,还真是啊。漏洞描述ApacheShiro是一个强大易用的Java安全框架,提供了认证、授权、加
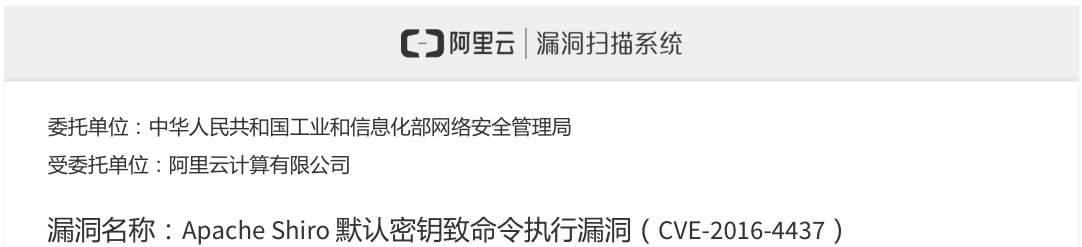
还记得在十月份凯哥发布过一篇修改若依系统编辑器的文章,然后为了方便大家浏览,凯哥就部署在服务器上可,结果,没想到最近收到了阿里云漏洞扫描通知:
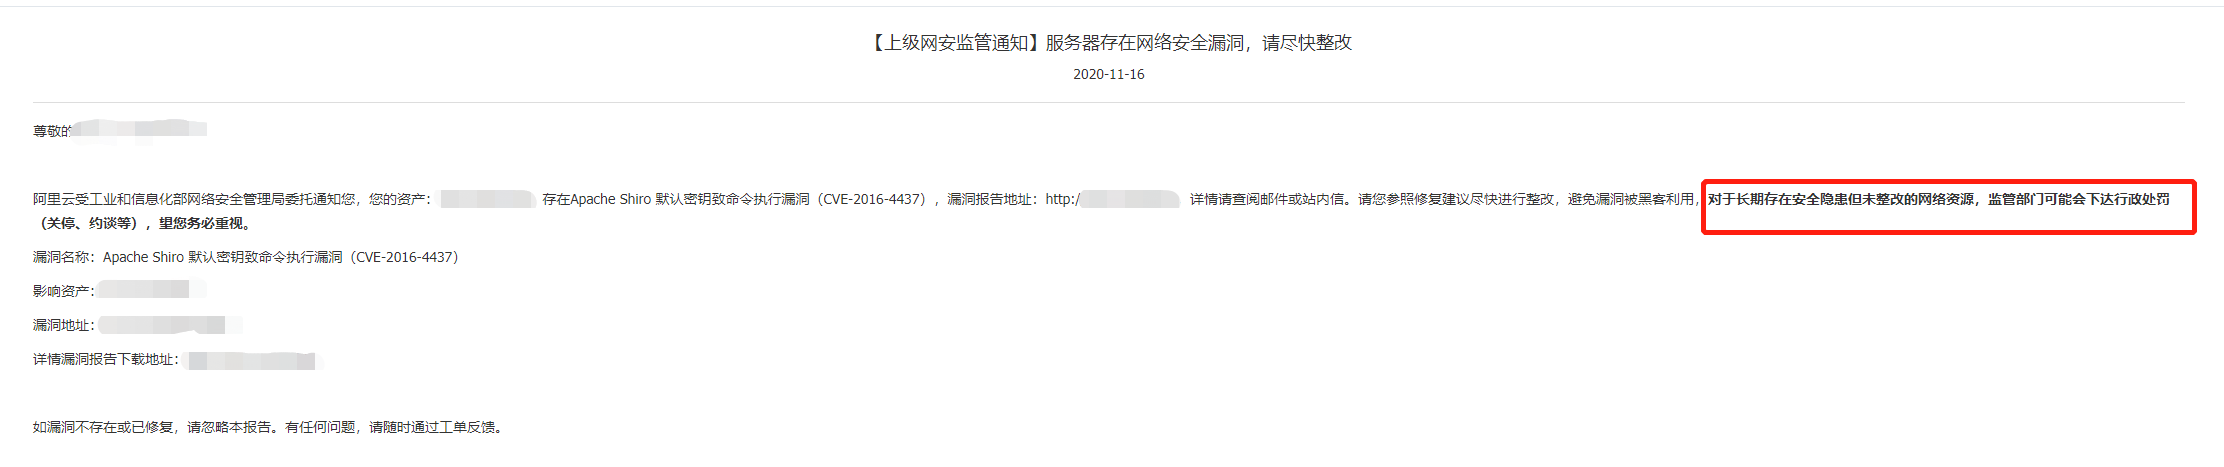
如果不修改的话:对于长期存在安全隐患但未整改的网络资源,监管部门可能会下达行政处罚
把凯哥吓的不行不行
根据扫描结果,搜索了下漏洞的证明(如下图):在项目中搜索,我去,还真是啊。
漏洞描述
Apache Shiro是一个强大易用的Java安全框架,提供了认证、授权、加密和会话管理等功能。
漏洞造成的影响
在配置了默认密钥的情况下,攻击者可以通过精心构造的 Payload 实现远程命令执行,从而进一步获取服务器权限。
安全建议
升级shiro至最新版本1.7.0并生成新的密钥替换,注意妥善保管密钥,防止泄漏。
利用官方提供的方法生成密钥:org.apache.shiro.crypto.AbstractSymmetricCipherService#generateNewKey(),换k
原创不易,完成人机校验,阅读全文