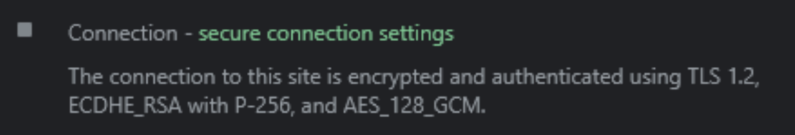
【系统安全】安全扫描时候提示The connection to this site is encrypted and authenticated using TLS 1.2.ECDHE RSA with P-256,and AES 128 GCM
在做安全扫描时候,错误提示如下:The connection to this site is encrypted and authenticated using TLS 1.2.ECDHE RSA with P-256,and AES 128 GCM。怎么解决?
如果使用的是Nginx那么在Nginx的配置文件中做修改。凯哥这里使用的是Nginx。那么就以Nginx作为案例来讲。
首先找到Nginx配置文件,在http{}模块中添加如下配置:
ssl_protocols TLSv1.3;
ssl_ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:DHE-RSA-AES128-GCM-SHA256:DHE-RSA-AES256-GCM-SHA384;
导致连接使用TLS 1.2和AES 128 GCM的原因可能是因为SSL库和nginx的配置不匹配。要解决这个问题,您可以尝试以下步骤:
确保您的nginx版本支持TLS 1.3。只有从OpenSSL 1.1.1版本及以上的版本才可以支持TLS 1.3。您可以通过运行
nginx -V命令来查看nginx编译时使用的OpenSSL版本。检查SSL库的支持情况。您需要确保您的SSL库(通常是OpenSSL)正确安装并启用TLS 1.3支持。如果不是最新版,请升级SSL库。
检查SSL库的加密算法支持情况。您可以通过运行以下命令来检查SSL库支持的加密算法:
openssl ciphers -v
确保SSL库支持ECDHE-ECDSA-AES128-GCM-SHA256, ECDHE-RSA-AES128-GCM-SHA256等密码套件。
检查nginx配置文件中的其他相关配置项。请确保您没有在其他地方覆盖了ssl_protocols和ssl_ciphers配置项,例如在server或location块中。
重新启动nginx服务以使配置生效。
如果您仍然遇到问题,建议您检查操作系统的SSL库配置和nginx的编译配置是否正确,并确保更新到最新的nginx和SSL库版本。
扩展:
问题1:怎么通过nginx -V查看使用的OpenSSL版本?
问题2:怎么查看SSL库是否支持TLS1.3?如果不支持怎么升级SSL库?
问题1:通过 nginx -V 命令查看使用的 OpenSSL 版本的步骤如下:
打开终端或命令提示符。
运行
nginx -V命令。在输出的结果中,您将找到类似于
built with OpenSSL或built with ... TLSv1.3的信息。其中包含了使用的 OpenSSL 版本。
问题2:要检查 SSL 库是否支持 TLS 1.3,可以按照下面的步骤进行:
打开终端或命令提示符。
运行以下命令来检查 SSL 库支持的 TLS 版本:
openssl version -a
在输出的结果中,您将看到类似于
TLS Versions: TLSv1.2 ...的信息。在此信息中,如果TLSv1.3也列出,则表示 SSL 库支持 TLS 1.3。
如果 SSL 库不支持 TLS 1
原创不易,完成人机校验,阅读全文