【系统安全】登录功能能够被重放,且在测试过程中暴力破解成功 怎么解决
在安全报告中,有一个:登录功能能够被重放,且在测试过程中暴力破解成功 这个怎么解决呢?1、引入防重放机制:实施防止请求重放的机制,例如使用一次性令牌(One-TimeToken)或时间戳(Timestamp)来确保每个请求的唯一性。可以在请求中添加一个随机生成的令牌或时间戳,并在服务器端验证其有效性。2、启用强密码策略:确保用户密码复杂度要求,包括密码长度、字母数字字符和特殊字符的要求。
在安全报告中,有一个:登录功能能够被重放,且在测试过程中暴力破解成功 这个怎么解决呢?
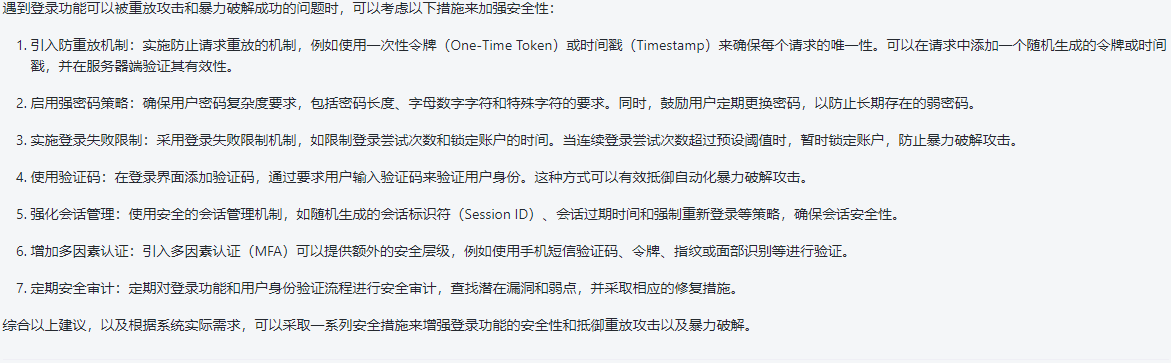
1、引入防重放机制:实施防止请求重放的机制,例如使用一次性令牌(One-Time Token)或时间戳(Timestamp)来确保每个请求的唯一性。可以在请求中添加一个随机生成的令牌或时间戳,并在服务器端验证其有效性。
2、启用强密码策略:确保用户密码复杂度要求,包括密码长度、字母数字字符和特殊字符的要求。同时,鼓励用户定期更换密
原创不易,完成人机校验,阅读全文